


OpenCode hackeado, usuários são orientados a revogar suas chaves de API
O OpenCode suporta modelos de diferentes fornecedores de IA, permitindo aos programadores utilizar a ferramenta de programação de código aberto com as suas próprias chaves de API. Agora, o OpenCode enviou um e-mail aos utilizadores a alertar que as chaves de terceiros guardadas nos seus espaços de trabalho podem ter sido expostas numa violação de segurança. Vários utilizadores afirmam que já lhes foram cobrados valores nas suas contas junto dos fornecedores por atividades que não autorizaram.
No email, a OpenCode afirma que alguém obteve acesso não autorizado a um sistema legado que estava em processo de desativação. A empresa também alerta que as chaves de API armazenadas nos espaços de trabalho dos utilizadores podem ter sido expostas, incluindo as da OpenAI e da Anthropic. Estas chaves permitem que as aplicações utilizem os serviços de IA associados, pelo que alguém que obtenha uma delas poderá fazer pedidos a expensas do titular da conta.
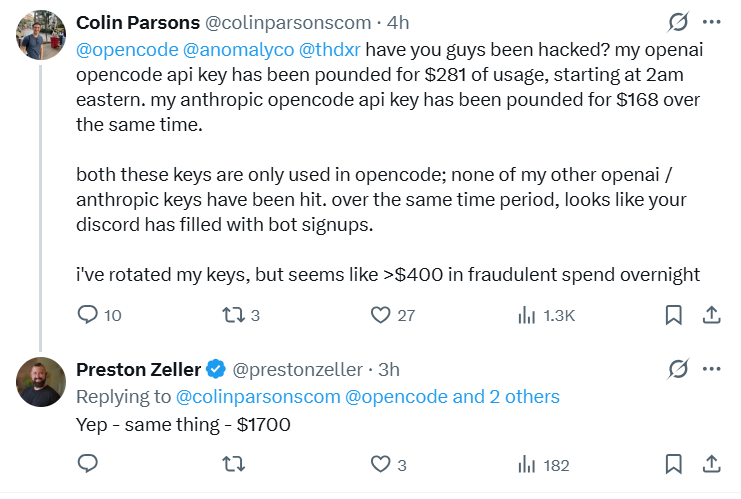
A discussão no Reddit contém vários relatos de gastos inesperados. Um utilizador relatou 400 dólares em cobranças não autorizadas numa conta da Anthropic, enquanto outro afirmou que as cobranças de utilização da Google tinham atingido cerca de 200 euros e que o seu projeto tinha sido suspenso por abuso excessivo. Um comentador também afirmou ter recebido alertas de utilização da OpenAI e da Anthropic antes de a OpenCode o notificar da violação de segurança.
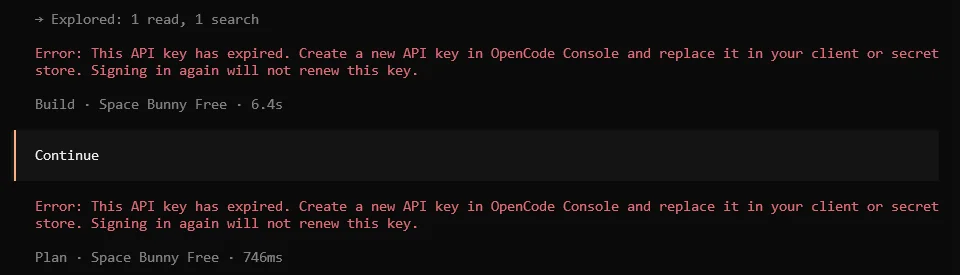
O acesso ao OpenCode também se tornou um problema para alguns usuários. Eles dizem que suas chaves de API do serviço OpenCode expiraram e que as tentativas de fazer login pelo Google ou GitHub retornaram a mensagem “Não foi possível iniciar o login social.” Um usuário acabou conseguindo fazer login e gerar uma chave substituta após várias tentativas, enquanto outro disse que sua nova chave ainda não funcionava.
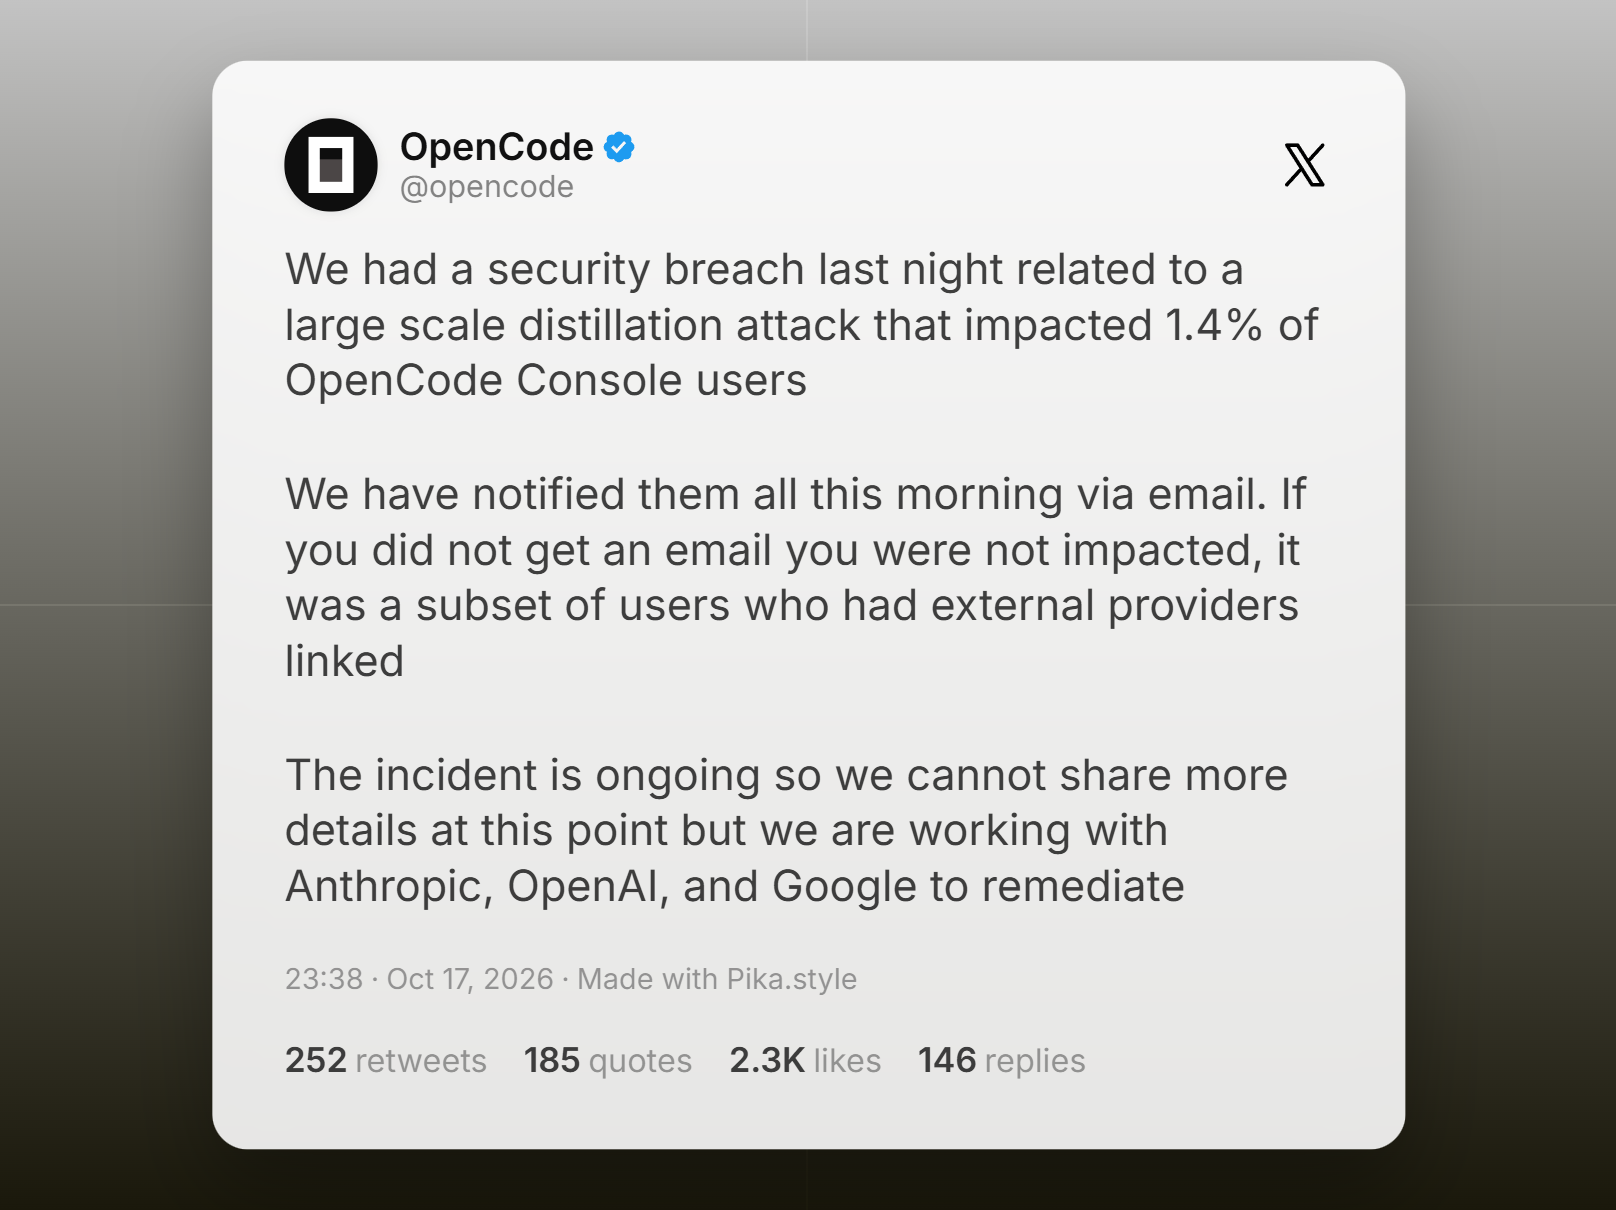
A OpenCode confirmou uma violação de segurança e afirma que 1,4% dos utilizadores da sua Console foram afetados. A empresa diz que as contas afetadas eram um subconjunto daquelas com fornecedores externos associados. Todos os afetados foram notificados por email, e a OpenCode afirma que os utilizadores que não receberam essa notificação não foram afetados. A empresa associou a violação a um ataque de destilação em larga escala, que envolve recolher as respostas de um modelo de IA para treinar outro modelo. A OpenCode afirma que o incidente continua em curso e que está a trabalhar com a Anthropic, a OpenAI e a Google para o resolver. Foi pedido aos utilizadores afetados que revoguem e substituam as suas chaves de acesso aos fornecedores, atualizem as aplicações que as utilizam e analisem a utilização recente para detetar atividades inesperadas.
Fonte(s)
 Add as a preferred source on Google


