


A Intel suspende seu programa de recompensa por bugs no valor de US$ 100 mil
A Intel suspendeu seu programa de recompensa por falhas de longa data e migrou para um novo sistema de divulgação de vulnerabilidades na plataforma Intigriti, que não oferece recompensas financeiras. Anteriormente, a Intel pagava aos pesquisadores até US$ 100.000 pela descoberta de falhas de segurança; agora, sua presença atualizada na Intigriti é explicitamente listada como um programa de divulgação responsável, sem recompensas.
Embora os pesquisadores ainda possam enviar vulnerabilidades encontradas em hardware, firmware, software e projetos de código aberto da Intel, eles não receberão qualquer remuneração por suas descobertas. O programa de recompensas original foi lançado como uma iniciativa exclusiva para convidados em 2017 e aberto a todos os pesquisadores de segurança em 2018. Ele se mostrou altamente eficaz na correção de vulnerabilidades críticas antes que agentes mal-intencionados pudessem explorá-las.
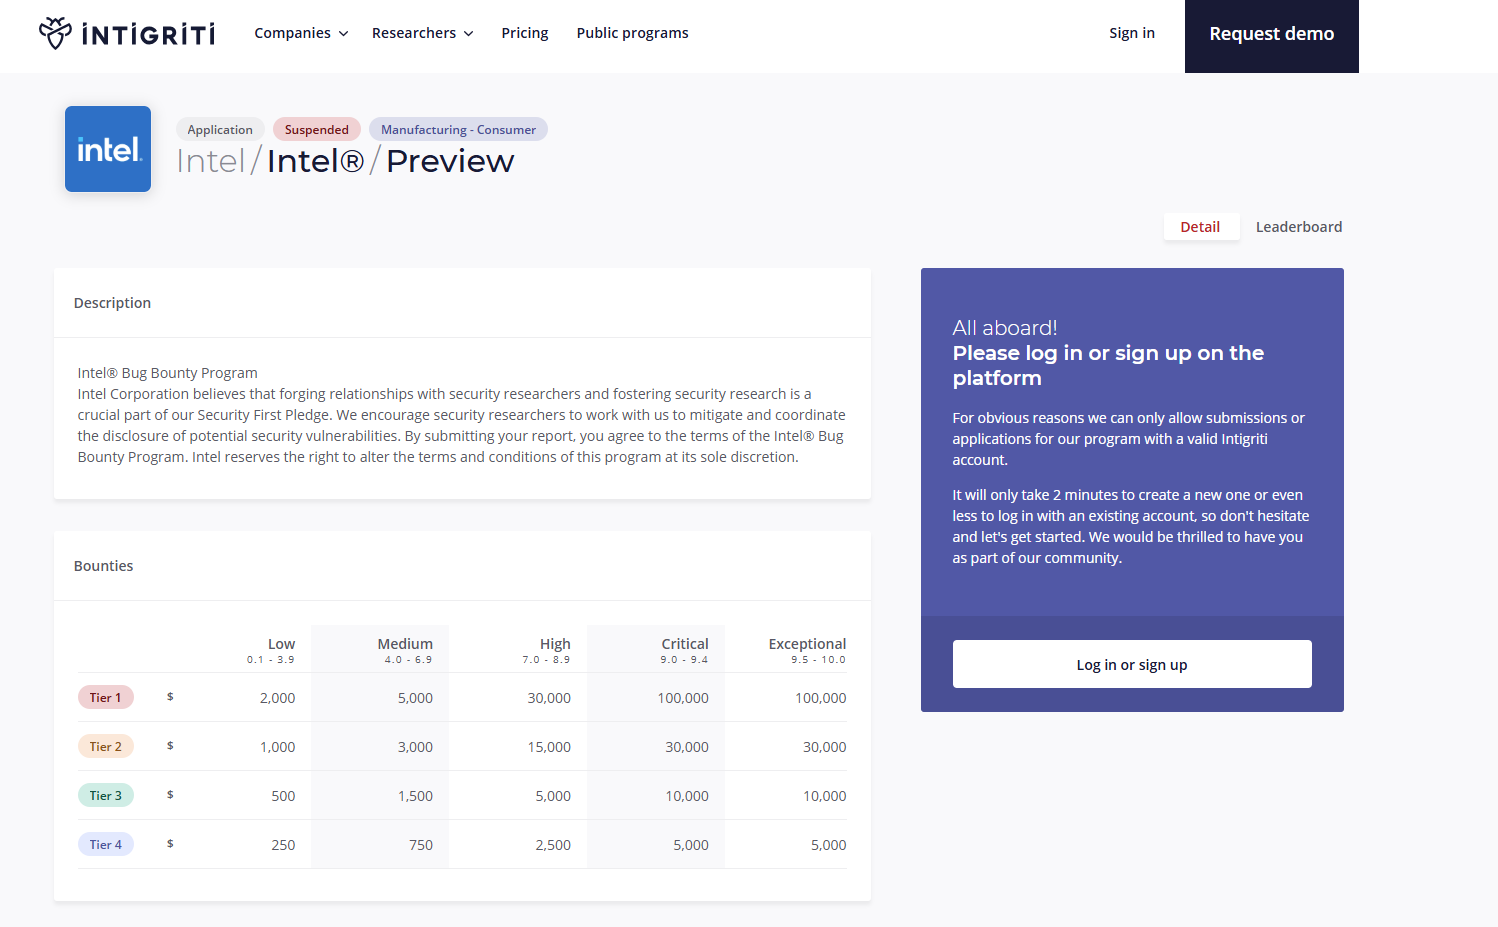
Somente em 2020, quase metade das Vulnerabilidades e Exposições Comuns (CVEs) tratadas pela Intel foram identificadas diretamente por meio desse programa. Os pagamentos foram divididos em quatro níveis, variando de US$ 250 para falhas menores até US$ 100.000 para vulnerabilidades de nível superior. Ainda no início de 2025, a Intel declarou que estava avaliando critérios aprimorados para o programa de recompensas, o que tornou essa suspensão repentina uma surpresa para a comunidade de segurança cibernética.
Embora a Intel não tenha fornecido um motivo oficial para a suspensão, as tendências do setor apontam para o surgimento da IA como um provável fator. Projetos de código aberto têm enfrentado recentemente um influxo maciço de relatórios de segurança gerados por ferramentas de IA. Os CVEs do kernel do Linux aumentaram de cerca de 500 por versão para quase 2.000, deixando os mantenedores sobrecarregados. O criador do Linux, Linus Torvalds, observou recentemente que relatórios duplicados gerados por IA tornaram o gerenciamento das listas de segurança quase impossível. Da mesma forma, o projeto de código aberto Curl encerrou seu próprio programa de recompensa por bugs devido a uma enxurrada de envios automatizados de baixa qualidade.
O programa Internet Bug Bounty da HackerOne também suspendeu os envios no início deste ano, observando explicitamente que a pesquisa assistida por IA está expandindo rapidamente a descoberta de vulnerabilidades e sobrecarregando o sistema. É altamente provável que a Intel esteja enfrentando um influxo semelhante de relatórios automatizados de vulnerabilidades e tenha optado por suspender os incentivos financeiros para gerenciar o volume. Por enquanto, os pesquisadores de segurança cibernética que analisam a tecnologia da Intel terão que enviar suas descobertas sem a expectativa de uma recompensa financeira.
 Add as a preferred source on Google


