


ASOS hackeada: utilizadores recebem notificações push estranhas
Os clientes da ASOS receberam hoje uma notificação invulgar da aplicação móvel da retalhista, na qual aparentes hackers afirmavam ter comprometido os sistemas da empresa. A ASOS está atualmente a investigar o incidente, mas a empresa ainda não confirmou a extensão total da violação nem se houve acesso a dados dos clientes.
A notificação surgiu com o título “ASOS pirateada” e era dirigida diretamente ao encarregado da proteção de dados e à equipa de TI da empresa. Na mensagem, os atacantes afirmavam ter “comprometido totalmente” uma instância Snowflake da ASOS e ameaçavam divulgar informações caso a empresa não os contactasse. Os clientes receberam também uma ligação para um canal do Telegram, que parece pertencer a um grupo que se autodenomina Xuanye Group.
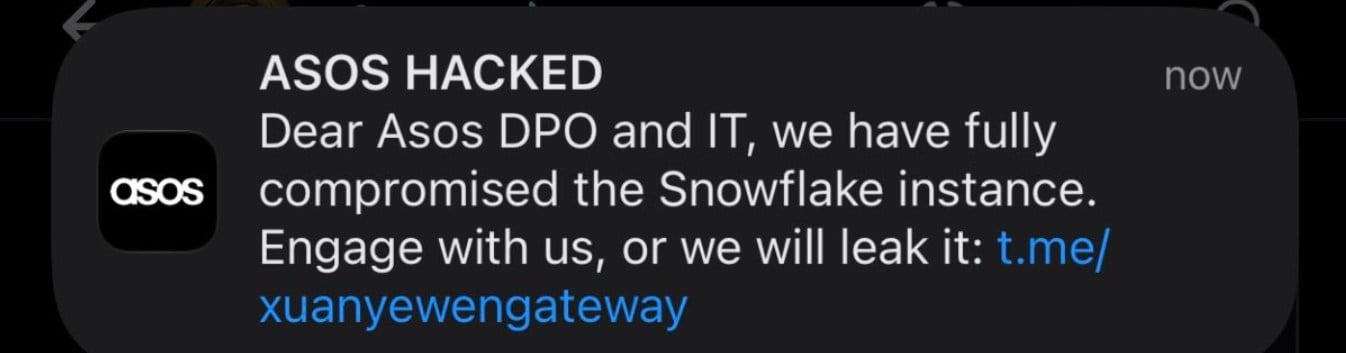
Para quem não sabe, a Snowflake é uma plataforma na nuvem que as empresas utilizam para armazenar, processar e analisar grandes quantidades de dados. Neste momento, não está claro que informações a ASOS tinha armazenado na plataforma nem a que dados os atacantes conseguiram aceder.
O preocupante é que a mensagem foi enviada através da aplicação oficial da ASOS. E segundo especialistas em cibersegurança, o envio de uma notificação push aos clientes pode indicar acesso a sistemas para além de uma base de dados, embora as alegações dos atacantes ainda não tenham sido confirmadas de forma independente.
É também importante ter em conta que, até a empresa fornecer mais detalhes, os clientes devem ter cuidado com emails, SMS ou outras mensagens suspeitas que aleguem estar relacionadas com o incidente e evitar abrir ligações desconhecidas.
Fonte(s)
 Add as a preferred source on Google


