


Faça login com o Google: a exclusão do aplicativo não revoga o acesso

O botão azul economiza meio minuto. Sem formulário, sem nova senha, basta um toque em “Entrar com o Google” e o serviço está pronto. O que acontece a seguir é algo que ninguém vê. O serviço recebe um token, e esse token agora pertence ao serviço. Ele fica nos servidores deles, não no seu celular. É por isso que ele permanece lá mesmo depois que o senhor exclui o aplicativo.
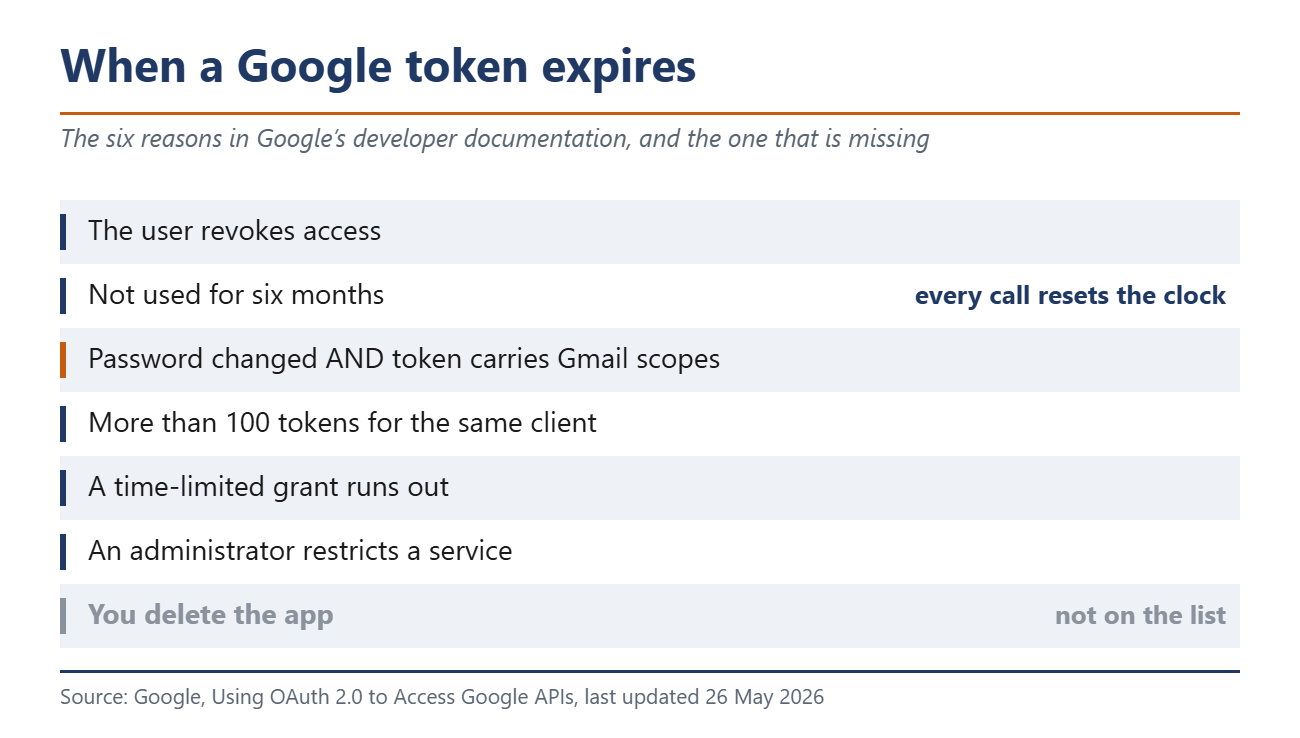
A documentação para desenvolvedores do Google lista os motivos pelos quais um token de atualização deixa de funcionar. Ele expira quando o usuário revoga o acesso. Ele expira após seis meses sem uso. Ele expira quando o usuário altera a senha e o token contém escopos do Gmail. Ele também expira quando a conta possui mais de 100 tokens para o mesmo cliente, quando uma concessão por tempo limitado chega ao fim ou quando um administrador restringe um serviço. A exclusão do aplicativo não consta nessa lista. A desinstalação nunca chega ao servidor do provedor.
A regra dos seis meses não resolve
Essa segunda razão parece tranquilizadora. Meio ano, e pronto. O relógio só corre enquanto nada acessa o token, e cada chamada o zera. Um serviço que sincroniza contatos em segundo plano renova seu próprio acesso sem limite. O mesmo vale para aquele que consulta sua agenda uma vez por semana. A regra só se aplica quando nada está acontecendo de qualquer maneira.
O Google adicionou uma segunda limpeza em junho de 2025, e ela tem dois lados. Clientes de desenvolvedores não utilizados por seis meses são excluídos automaticamente. A página de ajuda explica detalhadamente o que deixa de funcionar. O serviço não pode mais ser usado para o “Faça login com o Google”, e os tokens existentes deixam de funcionar. Assim, um serviço no qual o senhor nunca definiu sua própria senha pode, um dia, se recusar a abrir.
Uma nova senha protege apenas a caixa de entrada
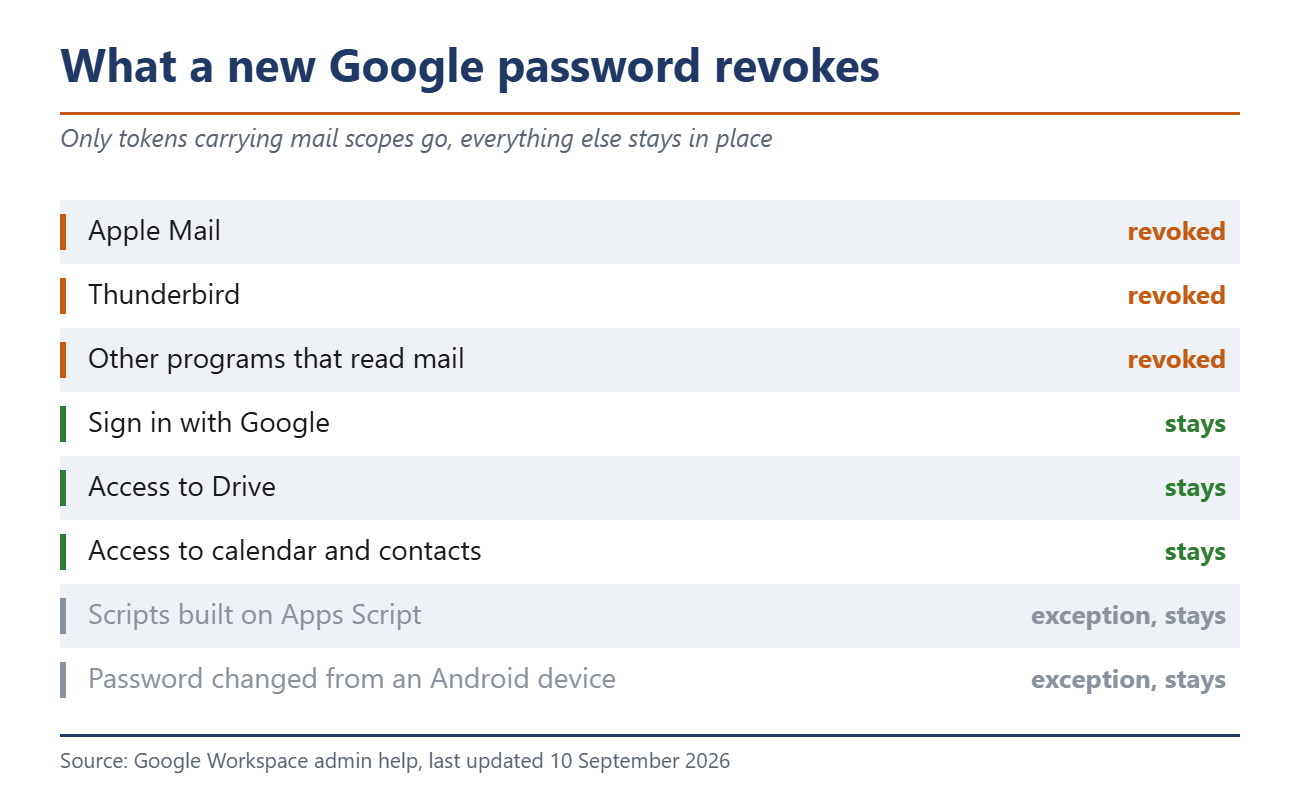
O conselho mais comum após uma sensação de desconforto é alterar a senha. No Google, isso funciona em um único lugar. A ajuda para administradores informa que os tokens de certos produtos são revogados quando uma senha é alterada, e isso se refere aos que abrangem o e-mail. O Apple Mail e o Thunderbird param de sincronizar. O mesmo ocorre com outros programas que leem e-mails.
Todo o restante permanece intacto após a nova senha. Isso inclui o simples “Entrar com o Google”, o acesso ao Drive, ao calendário e aos contatos. A documentação para desenvolvedores contém a meia frase decisiva que ninguém fora do setor lê. Um token expira quando o usuário altera a senha e esse token contém escopos do Gmail.
Mesmo para e-mails, o Google cita três exceções. Scripts criados no Apps Script estão excluídos. Uma alteração de senha feita a partir de um dispositivo Android mantém o acesso desse dispositivo inalterado. Sessões IMAP autenticadas dessa forma também não são afetadas.
Onde procurar, provedor por provedor
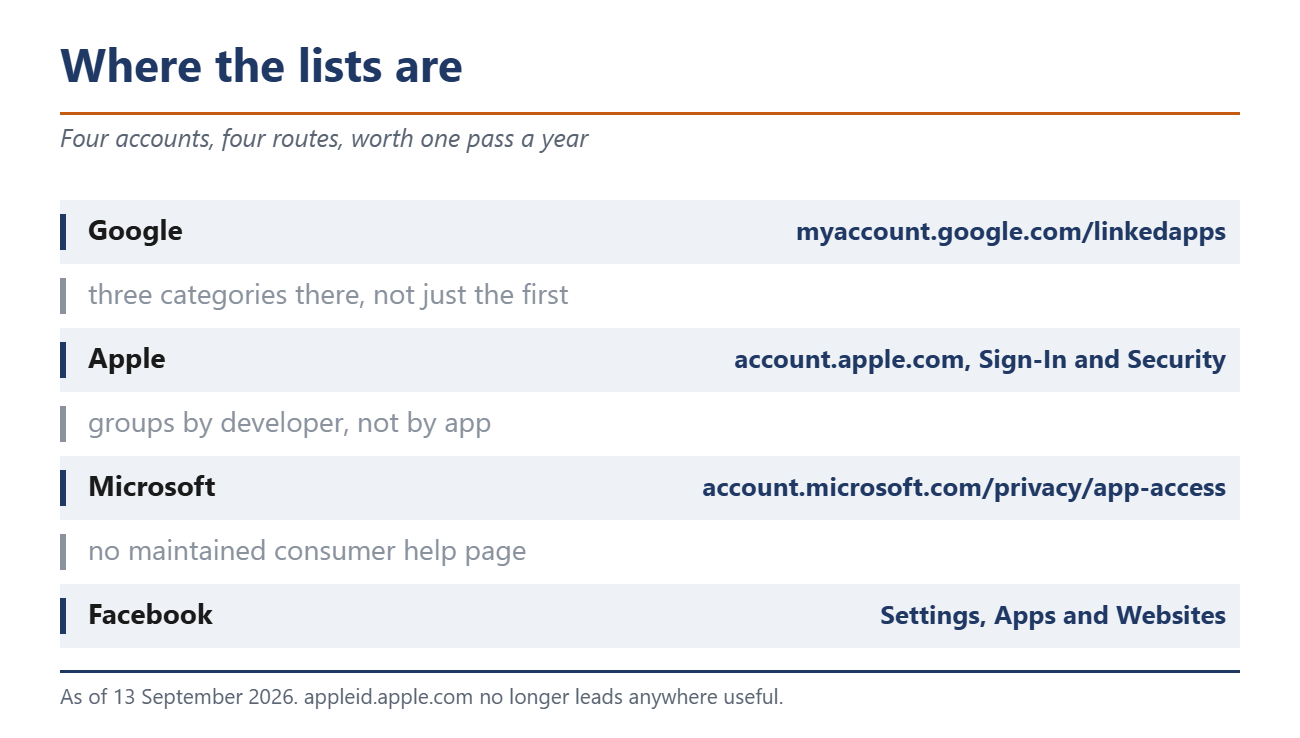
O Google mantém a lista em myaccount.google.com/linkedapps. Ela contém três categorias, e quem verificar apenas a primeira terá perdido metade do conteúdo. “Entrar com o Google” abrange os logins simples. “Acesso à conta” abrange os serviços que leem dados. “Contas vinculadas” formam o terceiro grupo. Para remover uma entrada, selecione-a, abra os detalhes e, em seguida, escolha entre interromper o uso do “Entrar com o Google” ou remover o acesso.
A Apple mudou a página. O antigo endereço appleid.apple.com não leva mais a nenhum lugar útil. A ajuda atual indica account.apple.com, depois “Login e Segurança” e, em seguida, “Entrar com a Apple”. Em um iPhone, o caminho é “Ajustes”, seu nome e “Entrar com a Apple”. Um detalhe é importante aqui, pois a Apple agrupa por desenvolvedor, e não por aplicativo. Remover um acesso o remove para todos os aplicativos desse desenvolvedor.
No Facebook, a seção é chamada “Aplicativos e sites”. As contas da Microsoft podem ser acessadas em account.microsoft.com/privacy/app-access, com uma ressalva que vale a pena conhecer. Nenhuma página de ajuda ao consumidor atualizada aborda esse assunto, e o guia oficial da Microsoft trata de contas profissionais e escolares. Esse guia contém uma informação que os consumidores devem observar: algumas permissões não podem ser revogadas depois que um administrador as concede.
O que a revogação não pode fazer
A limpeza termina aqui, e o Google afirma isso em sua própria seção de ajuda. Excluir uma conexão interrompe o login automático. Isso não exclui os dados armazenados no serviço de terceiros.
O Facebook se expressa em termos semelhantes e repassa o problema. O aplicativo ou jogo pode ter armazenado informações da época em que o senhor o utilizou, diz a seção de ajuda, e o senhor deve entrar em contato com o desenvolvedor para solicitar a exclusão de quaisquer dados que ainda estejam em seu poder. A Apple apresenta a mesma questão sob outro ângulo. Faça login com a Apple uma segunda vez e o senhor estará de volta à mesma conta.
Pesquisadores da Universidade de Illinois em Chicago avaliaram essa questão em 95 serviços importantes. Eles apresentaram o trabalho na USENIX Security em 2018. Na época, 89,5% dos serviços avaliados não ofereciam nenhuma maneira de invalidar sessões ativas. Os números têm oito anos e a mecânica não mudou.
Ninguém sabe quantas conexões uma conta média possui. Google, Apple, Microsoft e Meta não divulgam esse número, e nenhum estudo o mede. Essa lacuna, por si só, já é uma resposta ao grau de atenção com que essa área é monitorada.
Por que isso não é um experimento mental
Em agosto de 2025, invasores utilizaram tokens roubados pertencentes ao aplicativo Salesloft Drift para acessar dados do Salesforce em diversas empresas. O Google Threat Intelligence documentou a sequência de eventos. O acesso teve início em 8 de agosto e perdurou até, pelo menos, 18 de agosto. Já no primeiro dia, os invasores também estavam lendo e-mails de um pequeno número de contas do Google Workspace. A Salesloft e a Salesforce revogaram todos os tokens ativos dois dias após o último acesso observado. Senhas não adiantaram, nem a autenticação de dois fatores, pois um token válido não requer nenhum dos dois.
A Meta admitiu que sua própria limpeza pode falhar. Em 2020, a empresa informou que uma falha permitiu que cerca de 5.000 desenvolvedores continuassem recebendo informações. Os usuários não acessavam esses aplicativos há mais de 90 dias.
O trabalho de sua parte é mínimo. Quatro listas, uma revisão em cada uma delas, e fora vai tudo o que o senhor não reconhecer ou não tenha utilizado há meses. Se um serviço deixar de abrir depois disso, o senhor terá sua resposta sobre se ele ainda estava funcionando.
Fonte(s)
developers.google.com/identity/protocols/oauth2
support.google.com/accounts/answer/13533235
support.google.com/a/answer/6328616
support.apple.com/de-de/102571
www.facebook.com/help/170585223002660
cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift
about.fb.com/news/2020/07/improving-data-limits-simplifying-terms/
 Add as a preferred source on Google


