


Seu antigo e-mail profissional continua ativo, e o Google o recomenda
No seu último dia, o senhor devolve o laptop, a chave e o crachá. Ninguém se preocupa com o endereço de e-mail, pois não há nada a ser devolvido. Ele permanece onde sempre esteve, em um servidor que agora é administrado por outra pessoa.
Nada disso importaria se o endereço tivesse servido apenas para fins profissionais. Para muitas pessoas, ele também tem uma segunda finalidade. É o endereço de recuperação de uma conta particular. Uma loja, um serviço de streaming, uma conta criada na época em que o endereço de trabalho era o mais utilizado. E quem quer que leia esse endereço pode clicar em “esqueci a senha” nessas contas.
O Google recomenda isso aos administradores
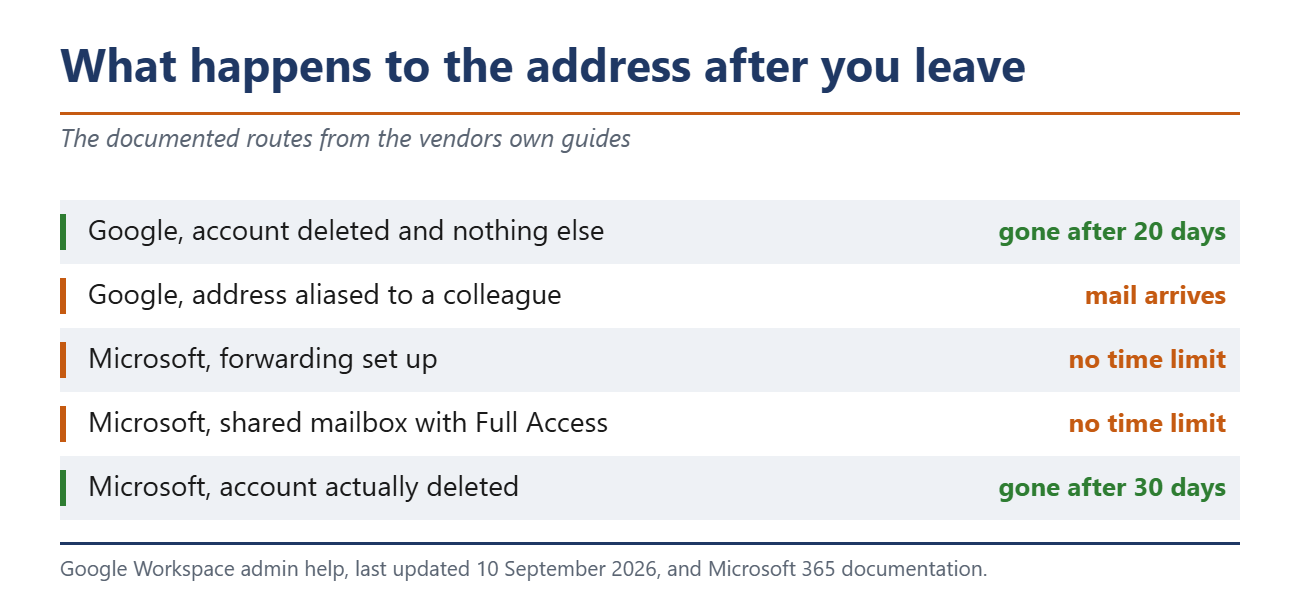
A documentação do Workspace para administradores aborda esse caso. Ela descreve como excluir a conta de um funcionário que está saindo e, em seguida, atribuir o endereço de e-mail antigo como um alias a um usuário atual. O ponto é que as mensagens enviadas para o endereço antigo não desaparecem. Em vez disso, elas chegam à caixa de entrada da conta principal.
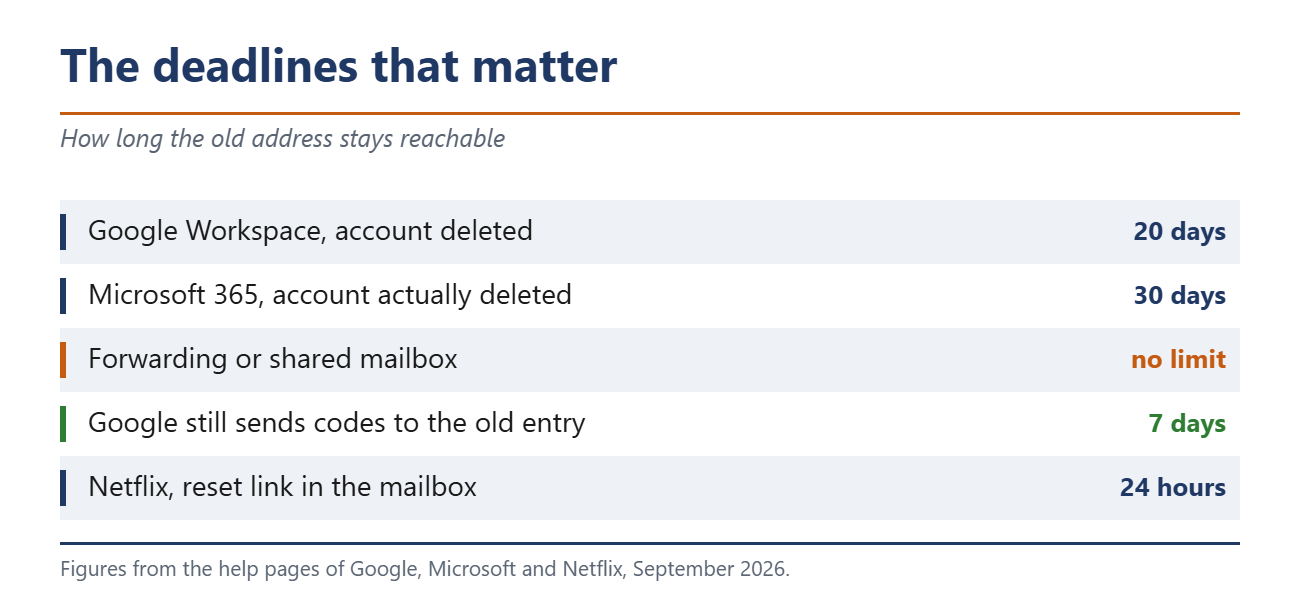
Isso não é uma área cinzenta. Trata-se da recomendação documentada do fornecedor, atualizada pela última vez em 10 de setembro deste ano. Do ponto de vista da empresa, isso faz sentido, pois, caso contrário, as consultas dos clientes desapareceriam. O Google também oferece um prazo para a transição. O endereço sai do Workspace 20 dias após a exclusão da conta e, até lá, pode ser atribuído a outro usuário gerenciado.
O mesmo guia menciona outro aspecto. O Google orienta os administradores a removerem o endereço de e-mail e o número de telefone de recuperação do funcionário que está saindo, para que essa pessoa não possa usar a recuperação de senha para acessar novamente a conta da empresa. A empresa fica protegida contra o ex-funcionário. A situação inversa não é mencionada no guia.
A Microsoft também mantém o endereço ativo
O guia do Microsoft 365 tem um teor muito semelhante. Ele indica que é possível manter ativo o endereço de e-mail de um ex-funcionário, caso clientes ou parceiros ainda enviem mensagens para ele. O encaminhamento garante, então, que as mensagens cheguem à pessoa que assumir a função.
A segunda opção descrita pela Microsoft é a conversão para uma caixa de correio compartilhada. Todas as mensagens e entradas de calendário existentes permanecem, e várias pessoas podem acessá-las. A permissão correspondente é chamada de “Acesso Total”. Ela permite que a conta designada leia e gerencie as mensagens na caixa de correio de outra pessoa.
Uma observação no mesmo guia resolve tudo. Com o encaminhamento ou uma caixa de correio compartilhada, a conta do funcionário que está saindo não deve ser excluída, pois ela serve de âncora para a configuração. A crença comum de que tudo desaparece após 30 dias, portanto, só se aplica quando ocorre a exclusão. Com o encaminhamento, o endereço permanece ativo indefinidamente.
O que um endereço de e-mail por si só pode fazer
Se o acesso ao endereço é suficiente para a invasão de uma conta depende do serviço. Não há uma resposta única, e é aí que a questão se torna interessante.
A Netflix descreve duas formas de redefinição em sua seção de ajuda: por e-mail ou por mensagem de texto, sendo que a opção por mensagem de texto requer um número de telefone cadastrado. Sem um número, resta apenas a opção por e-mail. O link expira após 24 horas e, antes disso, é suficiente por si só. Uma conta da Microsoft envia um código de verificação para uma das opções cadastradas. Se o endereço comercial for o único cadastrado, isso já resolve a questão.
Outros provedores não podem ser avaliados com base em suas páginas de ajuda públicas. O PayPal menciona apenas uma verificação de segurança sem especificar os métodos, e a página de ajuda da Amazon bloqueia solicitações automatizadas. Portanto, a afirmação de que o acesso por e-mail é suficiente em todos os casos não pode ser comprovada. Um serviço que solicita uma segunda confirmação em um aplicativo ou por meio de uma chave de hardware é um caso à parte. Nesse caso, o e-mail não é suficiente.
Os órgãos reguladores alemães têm uma visão diferente
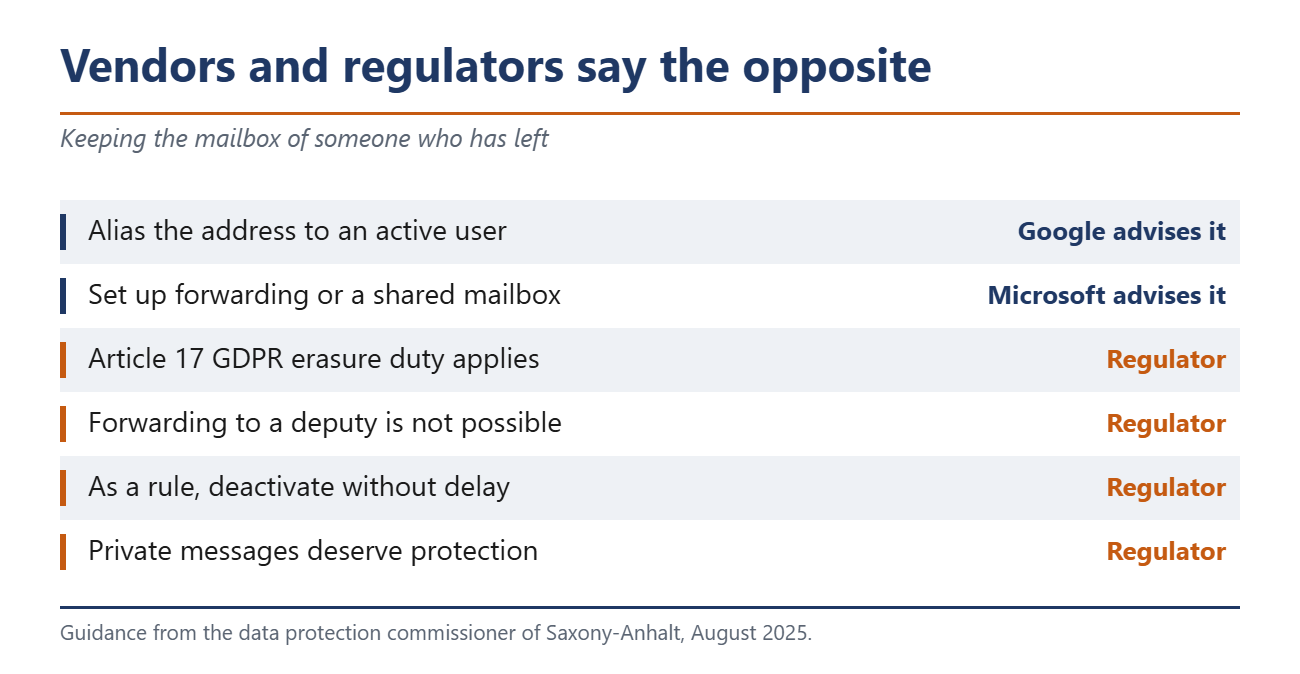
É aqui que as orientações dos fornecedores e a legislação alemã entram em conflito. O comissário de proteção de dados da Saxônia-Anhalt publicou orientações sobre funcionários que deixam a empresa em agosto de 2025. Elas afirmam o oposto do que o Google e a Microsoft recomendam.
Uma caixa de correio que contenha o nome de uma pessoa perde sua base contratual assim que essa pessoa se desliga da empresa, argumenta a orientação, o que aciona a obrigação de exclusão prevista no Artigo 17 do Regulamento Geral de Proteção de Dados. O encaminhamento de e-mails para um substituto ou sucessor não é, portanto, permitido, assim como não é permitido conceder-lhes acesso à caixa de correio. Como regra geral, escreve o comissário, é exigida a desativação imediata.
As orientações chegam até a antecipar o caso aqui descrito. Mensagens privadas chegarão mesmo nos casos em que o uso privado da caixa de correio do trabalho foi proibido, e essas mensagens merecem proteção. O acesso do empregador a elas não tem base legal. Se o sigilo das telecomunicações se aplica além disso ainda não está definido, pois os tribunais têm decidido de forma divergente e não há decisão do Supremo Tribunal a esse respeito.
O que está comprovado e o que não está
Não há nenhum caso público que documente a invasão de uma conta privada por meio de um endereço de trabalho que continuasse em funcionamento. Isso deve constar nos registros. O que está comprovado é o mecanismo, além de dois casos paralelos que demonstram o quão próximo esse cenário está de se concretizar.
O pesquisador de segurança Dylan Ayrey, da Truffle Security, comprou o domínio de uma startup extinta em janeiro de 2025. Em seguida, ele recriou as contas de e-mail de ex-funcionários nesse domínio. Segundo ele, isso lhe permitiu acessar as contas deles no ChatGPT, Slack, Notion e Zoom, bem como sistemas de RH que contavam com números de Seguro Social. Um conjunto de dados do Crunchbase forneceu a ele mais de 100 mil domínios de startups falidas disponíveis para compra. Seu argumento faz sentido, pois um indivíduo não tem como proteger esses dados após deixar a empresa. O Google contesta a caracterização de falha de segurança e orienta os desenvolvedores a utilizarem um identificador imutável em vez do endereço de e-mail.
O segundo caso provém do próprio fórum de suporte da Microsoft. Em abril de 2025, um usuário descreveu ter sido bloqueado de uma conta do Outlook mantida há 15 anos, pois o endereço de recuperação havia sido desativado quando deixou o antigo emprego. Nessa caixa de correio estavam registros acadêmicos, documentos de imigração e uma candidatura a emprego em andamento. A resposta do moderador foi sucinta, pois as alternativas só funcionam quando um segundo endereço ou número de telefone está registrado.
Não se sabe quantas pessoas utilizam um endereço profissional para contas particulares. Circulam alguns números, mas eles não resistem a uma verificação, pois as fontes originais desapareceram.
10 minutos antes do último dia
Analise as contas importantes e verifique qual endereço está cadastrado para recuperação. O Google mantém essa informação nas configurações de segurança, a Microsoft em “informações de segurança”, e lojas e serviços de streaming geralmente a colocam na própria conta.
A própria ajuda do Google sobre endereços de recuperação indica apenas que você deve escolher um que utilize regularmente, e não aquele com o qual você faz login. Ela não alerta sobre endereços de empregadores. Cabe a você pensar nesse detalhe.
Um detalhe facilita as coisas. Após uma alteração nos detalhes de recuperação, o Google continua enviando códigos para o endereço antigo por mais sete dias. Mudar logo após a transferência, portanto, mantém ambas as opções disponíveis por uma semana. Mude antes da transferência e o problema nem vai surgir.
Fonte(s)
knowledge.workspace.google.com/admin/users/add-or-delete-an-alternate-email-address-email-alias
support.google.com/a/answer/6329207
support.google.com/a/answer/33314
learn.microsoft.com/en-us/microsoft-365/admin/add-users/remove-former-employee
learn.microsoft.com/en-us/microsoft-365/admin/add-users/give-mailbox-permissions-to-another-user
trufflesecurity.com/blog/millions-at-risk-due-to-google-s-oauth-flaw
 Add as a preferred source on Google


