


Falhas no OxygenOS 16 permitem que aplicativos obtenham acesso root em aparelhos OnePlus e Oppo
Um aplicativo malicioso instalado em um celular OnePlus poderia obter acesso root sem solicitar nenhuma permissão. O pesquisador de segurança Rasmus Moorats identificou duas falhas no OxygenOS que permitem que um aplicativo saia da sandbox do Android e assuma o controle de partes do celular às quais nunca deveria ter acesso. A OnePlus confirmou a ele que as falhas afetam vários dispositivos OnePlus e Oppo em diferentes versões de software, mas não forneceu uma lista completa.
Moorats desenvolveu a vulnerabilidade em um OnePlus 12 Pro mais antigo, que ele já havia desbloqueado e feito root para fins de pesquisa. Em seguida, ele instalou o mesmo aplicativo, sem modificações, em seu OnePlus 15, que rodava o OxygenOS 16.0.3.503. Esse celular não havia sido submetido a root nem modificado, e a vulnerabilidade funcionou na primeira tentativa. Para que o ataque funcionasse, seria necessário que alguém instalasse e abrisse o aplicativo malicioso, mas o aplicativo não precisaria solicitar nenhuma permissão.
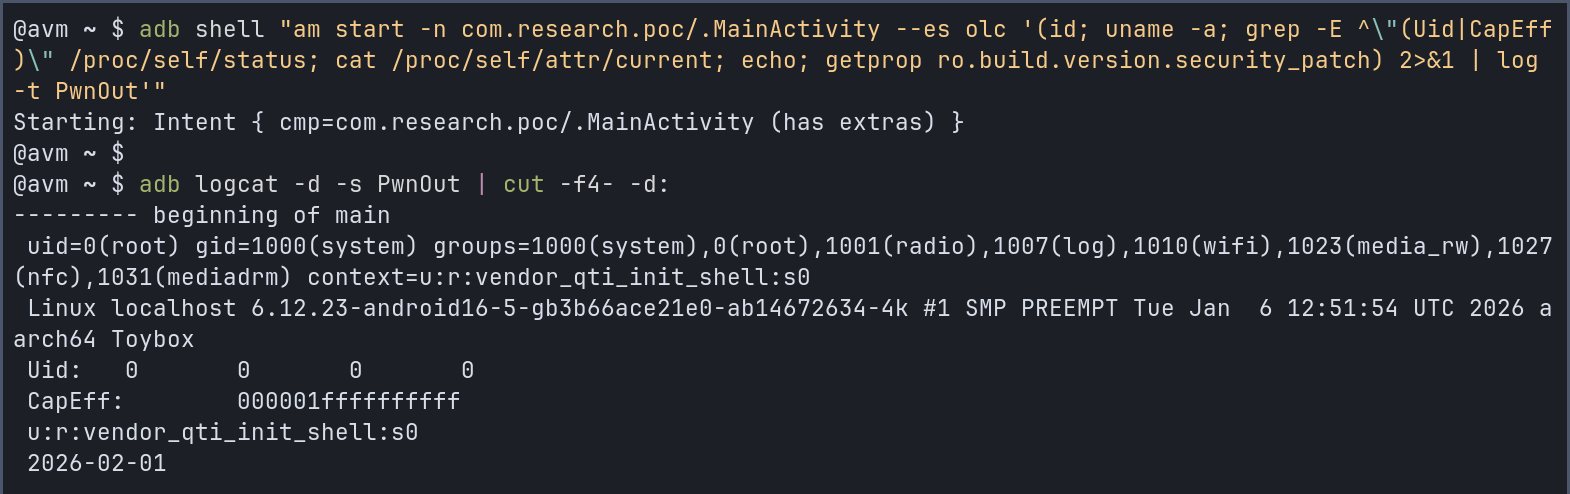
O ataque explora as duas falhas em sequência. A primeira está no AtlasService, um serviço em segundo plano que coleta informações de diagnóstico e depuração. Ele é executado com privilégios de root, mas não verifica qual aplicativo está enviando uma solicitação a ele. Moorats descobriu que um aplicativo poderia fazer com que uma ferramenta de depuração de áudio tratasse parte dessa solicitação como um comando e a executasse como root. O Android ainda limita o que o processo resultante pode fazer; portanto, o ataque recorre então a outro componente do OnePlus chamado olc2. Esse serviço pode executar comandos de shell e verifica apenas se uma solicitação provém de um processo com privilégios de root. O processo criado por meio do AtlasService passa nessa verificação, permitindo que ele execute comandos com um controle muito mais amplo sobre o telefone.
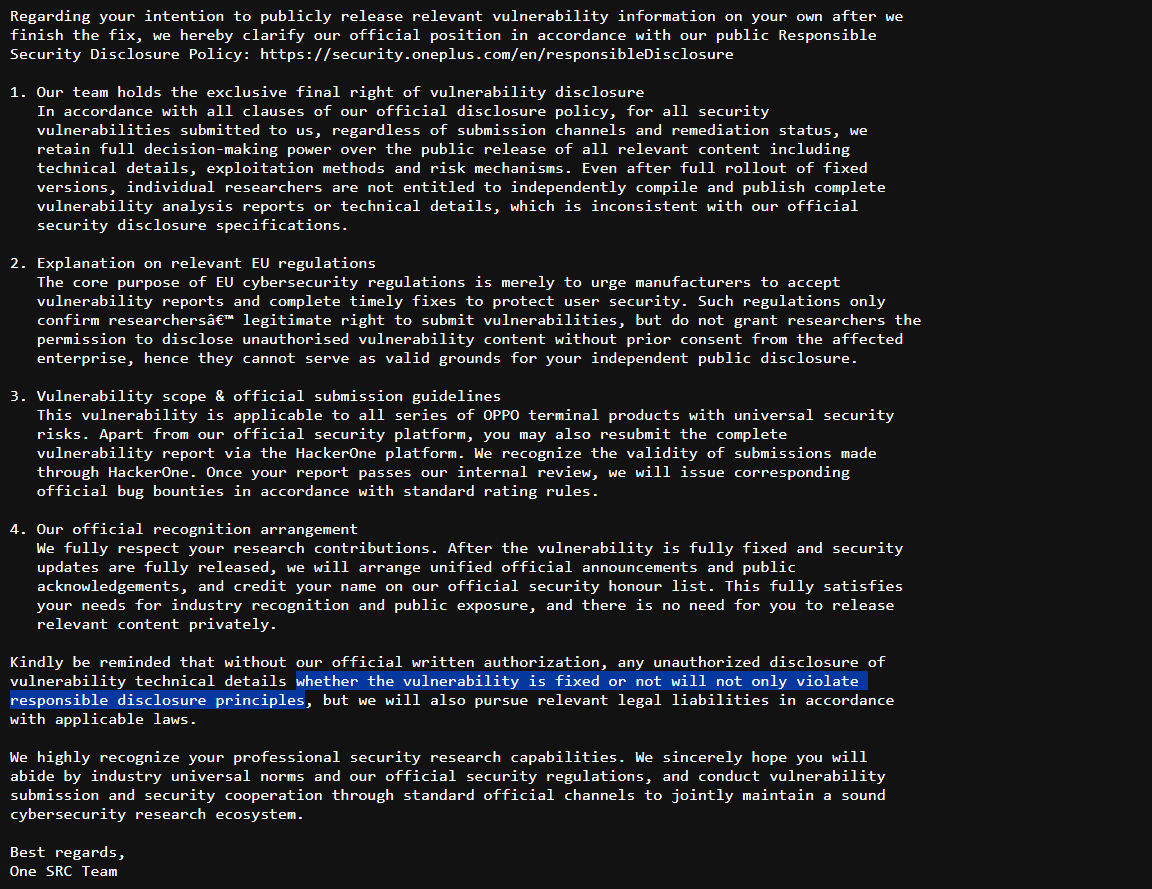
A vulnerabilidade funcionou em telefones que utilizavam diferentes versões do kernel, levando Moorats a suspeitar que as falhas possam se estender por todo o OxygenOS 16. Ele as relatou pela primeira vez à OnePlus em 18 de abril e voltou a entrar em contato após não receber resposta. A empresa confirmou as falhas em um e-mail de 20 de maio e informou que as correções estavam programadas. Na mesma resposta, a OnePlus alegou que apenas ela poderia decidir se os detalhes técnicos seriam publicados, mesmo após o lançamento dos patches. A empresa também argumentou que as normas europeias de segurança cibernética não permitiam a publicação sem o seu consentimento e advertiu que tomaria medidas legais caso ele prosseguisse.
Posteriormente, a OnePlus solicitou mais tempo para preparar as correções, e Moorats concordou em não publicar antes de 17 de setembro. Apesar dessa prorrogação, seus pedidos de atualizações em julho e setembro ficaram sem resposta. Ele publicou suas descobertas em 24 de setembro, mais de cinco meses após seu relatório inicial. O artigo explica como as falhas atuam em conjunto e inclui trechos de código do aplicativo de teste. Desde então, ele verificou que o OxygenOS 16.0.10.500(EX01) corrige ambas as falhas no OnePlus 15.
 Add as a preferred source on Google


