


Anthropic: IA capaz de se copiar poderá em breve ter como alvo TV boxes baratas
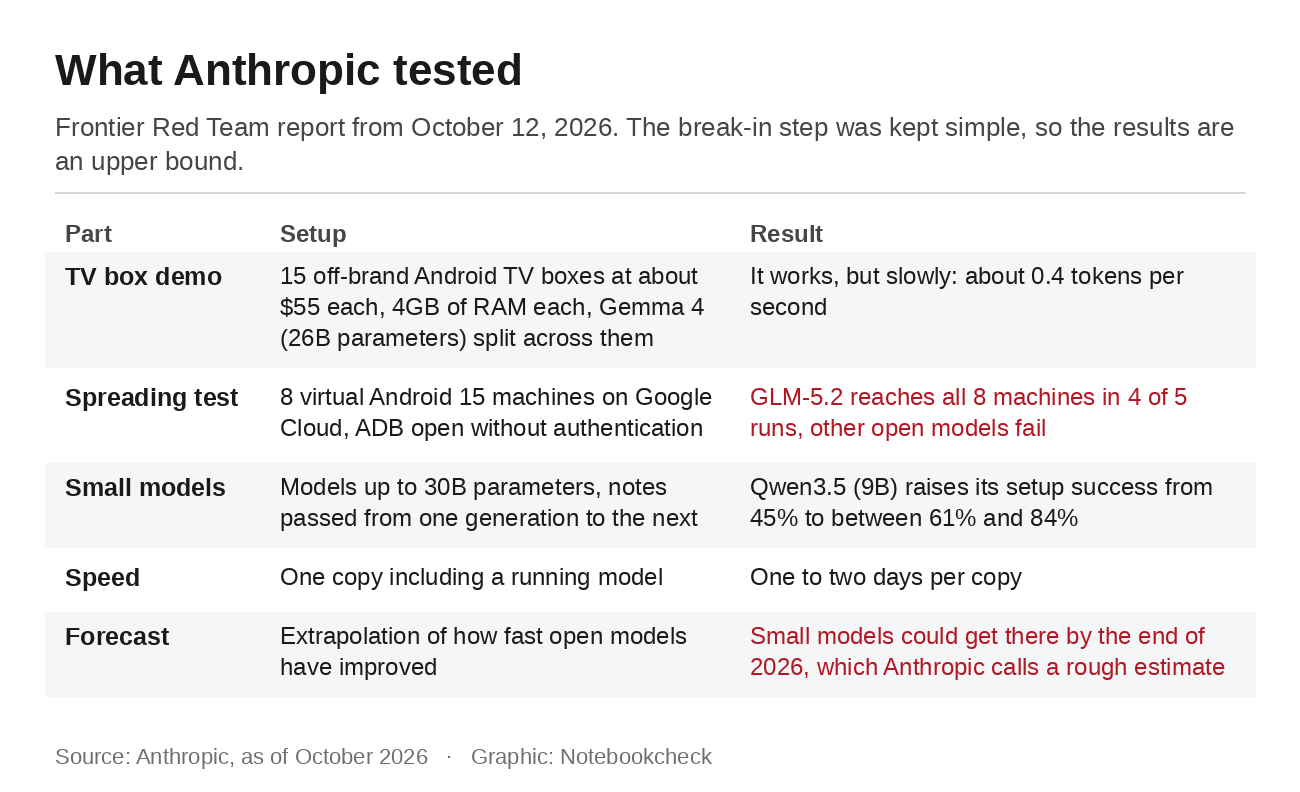
Executar um modelo de IA capaz costumava exigir um centro de dados. A Anthropic demonstrou agora que também é possível fazê-lo em hardware que muitas pessoas já possuem. A Frontier Red Team da empresa interligou 15 boxes Android TV baratas de marcas pouco conhecidas, a cerca de US$ 55 cada, e executou nelas o modelo aberto Gemma 4, com 26 bilhões de parâmetros. O resultado foi lento, com as boxes produzindo, em conjunto, cerca de 0,4 tokens por segundo. A velocidade não era o que os pesquisadores estavam medindo. Eles queriam saber o quanto os pequenos modelos de IA estão próximos de conseguir se copiar de um dispositivo para outro, como um worm de computador. O relatório publicado em 12 de outubro diz que pode ser uma questão de meses.
O que o experimento mostrou
Um detalhe acaba se perdendo em grande parte da cobertura. As boxes de TV apenas executaram o modelo e não infectaram umas às outras. A Anthropic testou a parte de propagação separadamente, em uma rede isolada de oito máquinas virtuais com Android 15 no Google Cloud. Uma primeira máquina infectada precisava se copiar para as outras por meio do Android Debug Bridge (ADB), colocar um modelo de IA em execução em cada uma e continuar a partir daí. O ADB é uma interface para desenvolvedores e, no teste, estava aberto sem qualquer autenticação.
Apenas um modelo conseguiu concluir todo o processo. O GLM-5.2, da China, antecessor do modelo que recentemente criou um exploit para o Chrome por US$ 20, alcançou as oito máquinas em quatro de cinco execuções e sete na quinta. Outros modelos abertos falharam de forma consistente. Modelos menores, com até 30 bilhões de parâmetros, já conseguem realizar muitas das etapas individuais, mas a Anthropic constatou que eles cometem erros quando precisam encadear essas etapas. Eles melhoram com o tempo. Quando cada geração passou suas anotações para a seguinte, a taxa de sucesso na configuração do Qwen3.5, um modelo com 9 bilhões de parâmetros, subiu de 45% para uma faixa entre 61% e 84%.
A Anthropic é cautelosa quanto ao significado disso. A etapa de invasão pela porta ADB aberta foi deliberadamente mantida trivial, por isso a empresa descreve os resultados como um limite superior para o sucesso no mundo real. A previsão de que modelos pequenos atingirão esse nível até o fim de 2026 se baseia na rapidez com que os modelos abertos melhoraram até agora, e os autores a consideram apenas uma estimativa aproximada. Um worm desse tipo também seria lento, já que os pesquisadores estimam de um a dois dias para cada cópia, incluindo um modelo em funcionamento.
Por que as TV boxes baratas são o alvo provável
A Anthropic considera os dispositivos domésticos inteligentes o provável primeiro alvo porque estão sempre online e raramente estão bem protegidos. As TV boxes de marcas desconhecidas acrescentam outro problema, já que geralmente executam versões modificadas do Android Open Source Project às quais os fabricantes não adicionam recursos de segurança próprios. A botnet Kimwolf mostra quantos desses dispositivos existem. Segundo a Anthropic, ela infectou mais de 2 milhões de dispositivos, principalmente TV boxes Android de marcas desconhecidas. Pesquisadores da XLab contabilizaram cerca de 1,8 milhão de dispositivos infectados em dezembro de 2025, e a Synthient estimou um número superior a 2 milhões em janeiro. A Kimwolf também entrou por meio do ADB e, segundo as análises, algumas TV boxes vinham com o software indesejado já instalado de fábrica.
A Alemanha também tem esses dispositivos. Em dezembro de 2024, a agência de cibersegurança do país, BSI, desconectou cerca de 30.000 dispositivos do malware BadBox, que vinha pré-instalado em reprodutores de mídia, porta-retratos digitais e TV boxes. A agência afirmou que o número real provavelmente era muito maior. A botnet Vo1d também se espalhou por TV boxes. Um worm de IA seria executado no mesmo tipo de hardware. A Anthropic escreve que seria difícil desativá-lo, porque não há um servidor central que as autoridades possam tirar do ar, e muitos dispositivos com segurança precária podem ser reinfectados após uma reinicialização.
Como verificar sua TV box
A maneira mais rápida de descobrir se sua TV box é um dos dispositivos de risco é pela Play Store. Abra a loja, toque no ícone do seu perfil e depois em Configurações e Sobre. Nas TVs, a opção pode estar em um local ligeiramente diferente, dependendo da interface. Se o item Certificação do Play Protect indicar que o dispositivo não é certificado, o Google não tem registro de que ele tenha passado nos testes de compatibilidade do Android. Esses dispositivos podem não receber atualizações do sistema e podem ser menos seguros. O FBI também aponta como sinais de alerta TV boxes sem a Play Store ou com aplicativos de lojas não oficiais que prometem streaming gratuito.
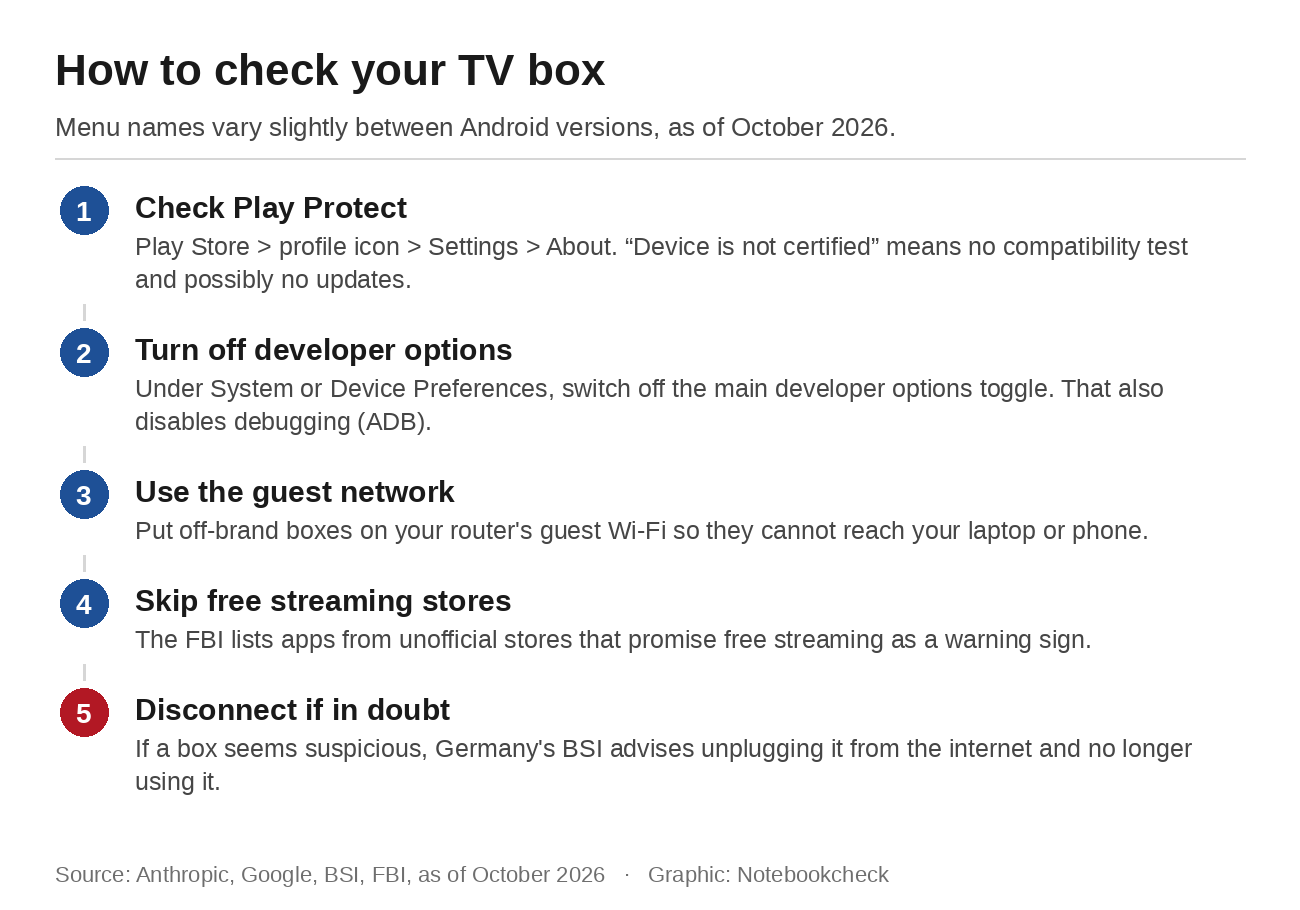
Em seguida, verifique as opções do desenvolvedor. Dependendo da interface, elas ficam em Sistema ou Preferências do dispositivo. Se o menu não aparecer, elas não foram ativadas. Se ele estiver lá, desligue o interruptor principal na parte superior, o que também desativa a depuração por USB e sem fio. Isso ainda não torna uma TV box de marca desconhecida totalmente segura, porque algumas vêm com o ADB aberto ou com malware já instalado. Coloque esses dispositivos na rede de convidados do seu roteador para que não possam acessar seu laptop ou celular. Se uma TV box parecer suspeita, o BSI aconselha desconectá-la da internet e não usá-la mais.
Para sua próxima compra, o BSI recomenda um fabricante conhecido, com suporte oficial e uma versão atual do Android, além de instalar prontamente as atualizações de segurança. Não há motivo para pânico. Ninguém viu um worm de IA como esse em circulação até agora, e a Anthropic descreve uma previsão, não um ataque em andamento. Quem já executa um modelo de IA offline em um laptop sabe, porém, como os modelos pequenos estão evoluindo rapidamente. Vale a pena verificar a TV box barata embaixo da TV.
Fonte(s)
Anthropic: Modelos de IA podem ser capazes de se autorreplicar sem acesso a um centro de dados
FBI IC3: Dispositivos domésticos conectados à Internet facilitam atividades criminosas
Ajuda do Android: Verificar & corrigir o status de certificação do Play Protect
Android Developers: Configurar as opções do desenvolvedor no dispositivo
 Add as a preferred source on Google


