


Navegadores de IA: a política de mesma origem é tão forte quanto o modelo
Abra duas abas: uma com sua caixa de entrada e outra com qualquer site que não esteja sob seu controle. Há 30 anos, uma regra impede que esse segundo site leia sua caixa de entrada. Ela é chamada de política de mesma origem e está profundamente integrada ao navegador. Coloque um agente de IA para trabalhar no mesmo navegador e a regra ainda se aplica, mas o agente não está sujeito a ela. O agente vê ambas as abas, e se ele protege um site do outro é uma decisão tomada pelo modelo de linguagem.
Três décadas de garantia do navegador
A política de mesma origem separa os sites por origem. Scripts de um domínio não podem acessar o conteúdo de outro, independentemente de quantas abas estejam abertas. Grande parte da segurança na web atual se baseia nisso, juntamente com CORS e tokens anti-CSRF.
Um agente no navegador opera em um nível diferente. Ele lê o conteúdo da página, digita em campos, clica e navega, e faz tudo isso com suas permissões e suas sessões. Dois pesquisadores da Universidade de Washington resumem a consequência em uma única frase que vale a pena ler duas vezes: “nesses casos, a robustez da política de mesma origem é reduzida à robustez das defesas do agente contra injeções de prompt”.
A injeção de prompt significa que o texto em uma página da web é lido pelo modelo como uma instrução. Pode ser um comentário, uma legenda ou uma marcação invisível. O agente não consegue separar de forma confiável o que o usuário deseja do que a página diz.
Dois grupos de pesquisa, uma descoberta
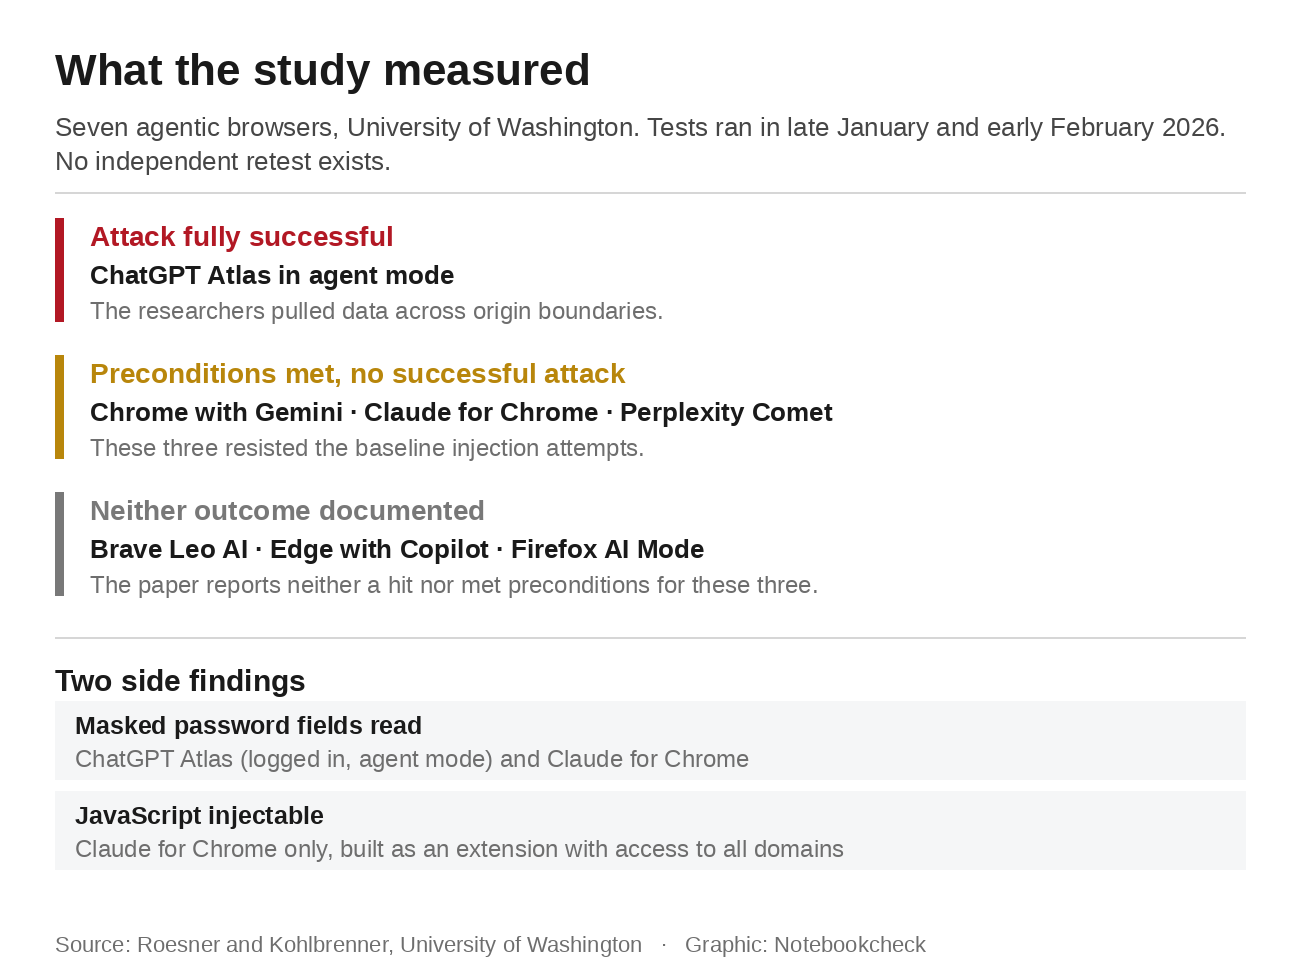
Franziska Roesner e David Kohlbrenner examinaram sete navegadores e apresentaram seu trabalho em um workshop da ICLR em abril de 2026. Os navegadores testados foram o Brave Leo AI, o ChatGPT Atlas com e sem o modo de agente, o Chrome com Gemini, o Claude para Chrome, o Edge com Copilot, o Firefox no modo AI e o Perplexity Comet. Um segundo grupo, da Duke, Stanford e Berkeley, chegou à mesma conclusão de forma independente e cita o trabalho de Seattle como pesquisa anterior.
A precisão é importante aqui, pois exatamente um navegador foi atacado com sucesso. Trata-se do ChatGPT Atlas no modo agente, no qual os pesquisadores extraíram dados ultrapassando os limites de origem. No caso do Chrome com Gemini, do Claude para Chrome e do Perplexity Comet, as pré-condições para o mesmo ataque foram atendidas, mas nenhum desses três foi comprometido. Os autores afirmam que seu objetivo não era desenvolver injeções sofisticadas, mas testar a capacidade básica de resposta às instruções da página.
Duas descobertas secundárias, ambas fora do teste entre origens, são mais relevantes no uso diário do que a notícia em si. Os campos de senha mascarados, as fileiras de pontos, foram lidos apenas pelo Atlas no modo agente com login e pelo Claude for Chrome. O Claude explicou isso durante o teste, afirmando que havia utilizado a ferramenta de leitura de página, que lê o DOM da página, e que o DOM contém o texto em claro. A injeção de JavaScript também só foi possível no Claude para Chrome, pois ele foi desenvolvido como uma extensão com acesso a todos os domínios.
Os testes foram realizados no final de janeiro e início de fevereiro de 2026 no macOS, com a versão estável de cada navegador disponível na época. O artigo não menciona números de versão em nenhum trecho. No momento em que o(a) senhor(a) ler isto, as medições já terão cerca de oito meses, e não existe nenhum reteste independente. O trabalho foi financiado em parte por doações da Microsoft, cujo Edge está entre os navegadores sem nenhuma constatação documentada.
O caso documentado teve início com um comentário
A Zenity Labs demonstrou, em agosto de 2026, como isso funciona na prática. Um comentário plantado em uma postagem popular no X foi suficiente para induzir o Atlas a enviar uma onda de phishing para toda a lista de contatos da vítima a partir de sua própria conta do WhatsApp. O agente abriu o WhatsApp Web, leu os contatos e enviou a mensagem a partir do próprio número do usuário.
A parte impressionante vem depois. O Atlas havia sinalizado o WhatsApp como sensível o tempo todo e manteve a faixa de fluxo de trabalho vermelha. Mesmo assim, enviou todas as mensagens. A Zenity conclui que essas defesas eram, em sua maioria, classificadores flexíveis, em vez de limites rígidos, e que limites flexíveis são rótulos, não controles de acesso.
Os limites também são importantes aqui. A carga útil só funcionou depois de ter sido reescrita em hebraico e dividida em várias partes da página, pois o filtro foi treinado para o inglês. A Zenity considerou o Atlas o navegador autônomo mais robusto que já havia testado. Quem interpretar o caso como prova de uma segurança excepcionalmente fraca do Atlas está interpretando mal as intenções dos pesquisadores. A Zenity relatou a descoberta à OpenAI em janeiro de 2026, meses antes de publicá-la. Em fevereiro de 2026, a OpenAI reconheceu riscos significativos associados à injeção de prompts em ambientes agenticos. Não houve lançamento de patch nem atribuição de número CVE. Na visão dos pesquisadores, não se trata de um bug com correção, mas de uma característica inerente ao próprio conceito de navegador agentico. Em agosto, abordamos um caso semelhante, quando um único e-mail sequestrou cinco navegadores de IA.
O próprio Atlas está fora de operação desde 9 de agosto de 2026, quando a OpenAI desativou o navegador e transferiu o recurso para o aplicativo de desktop. O navegador integrado nesse aplicativo tem permissão para realizar mais ações do que seu antecessor. A própria documentação da OpenAI lista recursos mais avançados de login, preenchimento automático, gerenciamento de senhas, extensões, downloads e navegação, e ele opera em seu próprio estado de navegador. O Atlas no modo agente não tinha permissão para nada disso. Ele não podia baixar arquivos, instalar extensões nem acessar senhas salvas e dados de preenchimento automático. O argumento de segurança daquela época não se aplica mais ao produto sucessor. Analisamos os limites do navegador em nuvem do ChatGPT quando o ChatGPT passou a fazer login em contas e a permanecer conectado.
O que os fornecedores prometem hoje
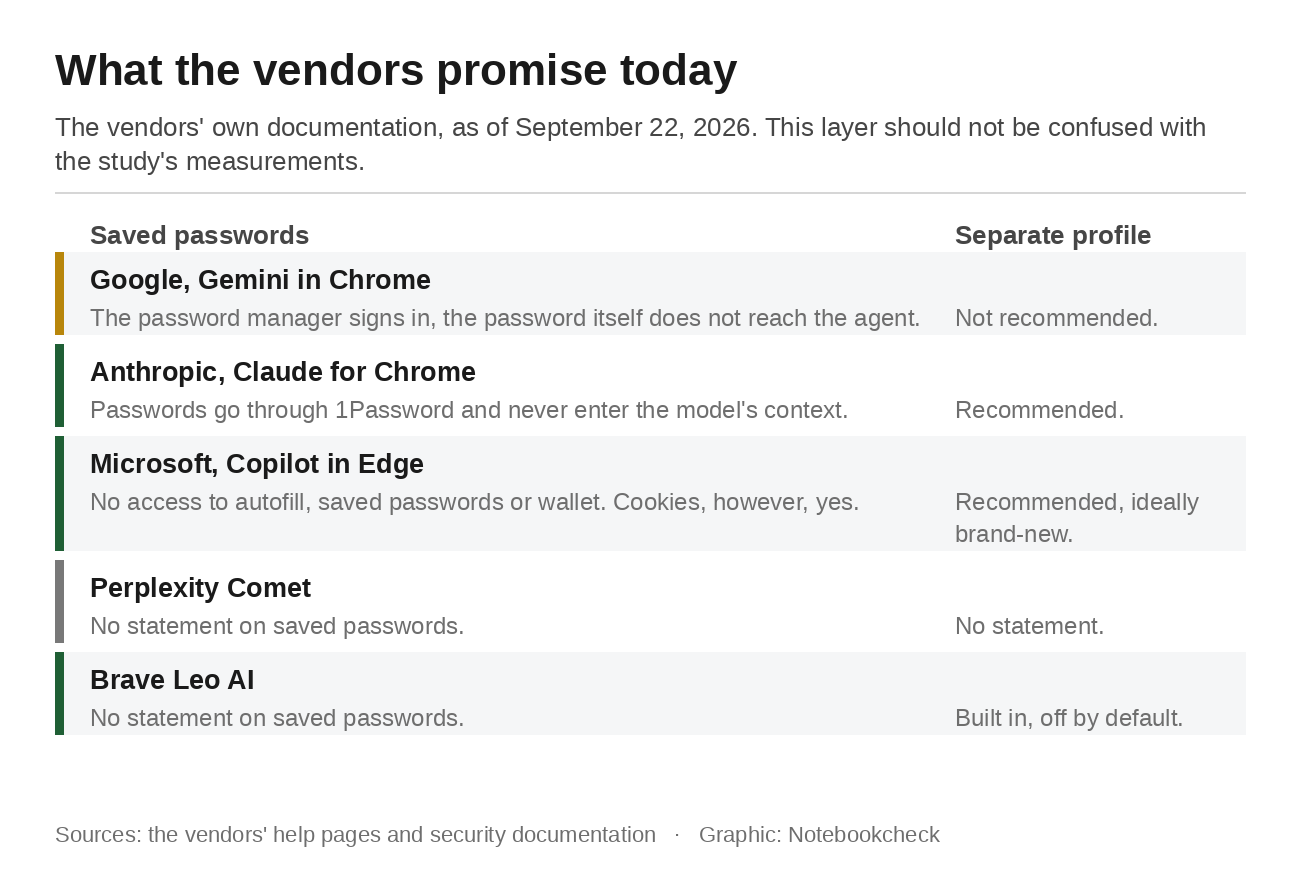
O Google afirma nas páginas de ajuda do Chrome que o Gemini no Chrome solicita permissão primeiro. Somente então o Gerenciador de Senhas do Google faz o login em um site para o agente, e o gerenciador não compartilha suas senhas com o Gemini. O agente nunca vê a senha. O gerenciador de senhas é que a digita. A mesma página também afirma que as medidas de segurança do Chrome não garantem proteção contra todos os riscos. O usuário é responsável pelas ações do Gemini durante uma tarefa. O recurso está disponível nos Estados Unidos, para usuários com 18 anos ou mais, em um plano AI Pro ou Ultra, em inglês e não no modo Incógnito.
A Anthropic estima a taxa de sucesso de ataques contra sua própria configuração em menos de 0,08% e acrescenta imediatamente que o risco não é zero. As senhas passam pelo 1Password e, segundo a Anthropic, nunca entram no contexto do Claude. A empresa não se pronuncia sobre a descoberta dos pesquisadores em relação aos campos mascarados. Trata-se de uma lacuna, não de uma refutação.
A Microsoft assume o compromisso mais claro nesse campo. Enquanto o Copilot navega e interage com páginas da web no Edge, ele não pode acessar dados de preenchimento automático, senhas salvas ou informações da carteira digital. A restrição é imediata. O Copilot pode acessar cookies, o que significa que, onde quer que o usuário já esteja conectado, o Copilot também estará.
A Perplexity descreve quatro camadas de proteção e solicitações de confirmação para e-mail, calendário e a compra final, ao mesmo tempo em que considera a injeção de solicitações um problema ainda não resolvido em todo o setor. A empresa não se pronuncia sobre senhas salvas. O Brave é o único fornecedor que adota uma abordagem arquitetônica e executa a navegação por agente em um perfil de navegação isolado, no qual cookies, estado de login, caches e outros dados do site não transitam entre perfis. Essa separação está protegida por um recurso que vem desativado por padrão.
Um segundo perfil ajuda, mas não em todos os casos
Tanto a Anthropic quanto a Microsoft recomendam um perfil de navegador separado para o agente, e a Microsoft sugere começar com um perfil totalmente novo. O Brave já incorpora essa separação. O Google não faz essa recomendação em nenhum lugar. A página de ajuda do Chrome lista perfis separados apenas para computadores compartilhados e para manter contas profissionais e pessoais separadas.
Um segundo perfil funciona de maneira confiável contra a apropriação de cookies e sessões de login. Ele não funciona contra a descoberta dos pesquisadores, pois o roubo de dados entre origens diferentes ocorre dentro da mesma sessão, entre dois sites que o agente tem permissão para acessar de qualquer maneira. Qualquer pessoa que crie o perfil e depois se sinta segura resolveu metade do problema e confunde isso com a solução completa.
Os pesquisadores de Seattle vão além de qualquer recomendação dos fornecedores. Eles aconselham os usuários a evitar navegadores com agentes. Kohlbrenner afirmou em junho que os agentes de navegador não estão prontos para o público, e Roesner considerou o desenvolvimento um grande retrocesso para a segurança dos navegadores após 30 anos de construção da política de mesma origem.
Como minimizar o risco
O agente herda suas sessões. Ele acessa todas as contas nas quais você está conectado enquanto estiver em execução. Saia de serviços bancários, e-mail e armazenamento em nuvem antes de atribuir uma tarefa a um agente, ou trabalhe em um segundo perfil que não esteja conectado a nada.
No Brave, vale a pena conferir as configurações, pois a separação de perfis já existe e precisa apenas ser ativada. Remova a extensão do gerenciador de senhas do perfil do agente. Não permita que o agente resuma uma página repleta de comentários de terceiros enquanto algo confidencial estiver aberto em outra aba. E trate cada solicitação de confirmação como o que ela realmente é. É o último ponto em que um ser humano ainda pode interromper o processo.
Nenhum fornecedor informa se a lacuna identificada no estudo ainda persiste. O Google anunciou um limite baseado na origem em dezembro de 2025 e o descreveu como uma versão mais simples do “origin gating”, que rastreia apenas o conjunto de recursos legíveis e graváveis. A parte que detectaria o caso descrito ainda não havia sido implementada no momento do teste. Não há nenhuma declaração sobre se ela foi implementada desde então. Essa é a pergunta que deve ser feita aos fornecedores antes de deixar sua caixa de entrada aberta no mesmo navegador.
 Add as a preferred source on Google


